„Securitatea este un proces, nu un produs.” (Bruce Schneier)
„Avem o securitate foarte bună. Lucrăm conform legii, pe baza evaluării de risc: gard rezistent, plan de pază, companie de pază și camere de supraveghere peste tot. Suntem protejați.” Vă este familiară această declarație?
Vă propun să ne imaginăm un scenariu concret. Este ora două noaptea; plouă torențial. La o stație de transformare sau la un centru de date situat la zeci de kilometri distanță, se declanșează, pentru a zecea oară în aceeași tură, o alarmă a sistemului de detecție a efracției.
Convins că vântul sau un animal rătăcit a activat senzorul, dispecerul o ignoră. Două ore mai târziu, un echipament critic este deconectat manual și vandalizat, un transformator intră în suprasarcină, izbucnește un incendiu, iar activitatea operațională a organizației se blochează.
Consecințele unui astfel de incident depășesc cu mult paguba materială directă. Intrăm pe teritoriul răspunderii juridice stricte. Ordonanța de urgență nr. 155/2024 privind cadrul național de securitate cibernetică, aprobată și modificată prin Legea nr. 124/2025 și Legea nr. 123/2026, transpune Directiva europeană NIS 2 (Directiva (UE) 2022/2555), rescriind radical cerințele privind protecția infrastructurilor critice.
De ce ignorăm, sau chiar refuzăm să acceptăm că securitatea fizică nu mai poate funcționa deconectată de securitatea informatică? Cum construim un dispozitiv de protecție performant, fără bugete irosite și fără un jargon tehnic opac? Soluția impune o schimbare de paradigmă la nivelul conducerii și adoptarea unei arhitecturi de protecție în profunzime: securitatea pe mai multe niveluri (multi-layered security, MLS).
Ce înseamnă noul cadru legislativ pentru conducerea executivă?
Timp îndelungat, securitatea fizică și securitatea informatică au funcționat în structuri compartimentate. Prima era redusă la o sarcină administrativă și privită exclusiv ca un centru de cost, în timp ce a doua revenea specialiștilor IT, însărcinați să apere rețelele și bazele de date. Menținerea acestor funcțiuni deconectate reprezintă astăzi o vulnerabilitate critică, generată chiar din interiorul organizației.
Articolul 13 din OUG nr. 155/2024 impune o abordare integrată a riscurilor, potrivit principiului abordării tuturor pericolelor („all-hazards”). Protecția logică a datelor este iluzorie dacă infrastructura fizică de suport rămâne expusă: un server configurat impecabil este compromis în momentul în care o persoană neautorizată intră nestingherită în camera tehnică. Aceeași regulă se aplică traseelor de comunicații, tablourilor electrice, generatoarelor și sistemelor de climatizare, active care necesită măsuri ferme de protecție împotriva intruziunilor, sabotajului, erorilor umane sau incendiilor.
Impactul vizează direct operatorii din energie, transporturi, sănătate, infrastructură digitală, sector bancar, industrie farmaceutică și utilități publice. Clasificate drept entități esențiale sau entități importante, aceste organizații intră sub regimul de supraveghere și control al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul căruia breșele de securitate fizică atrag aceleași sancțiuni severe ca incidentele pur informatice.
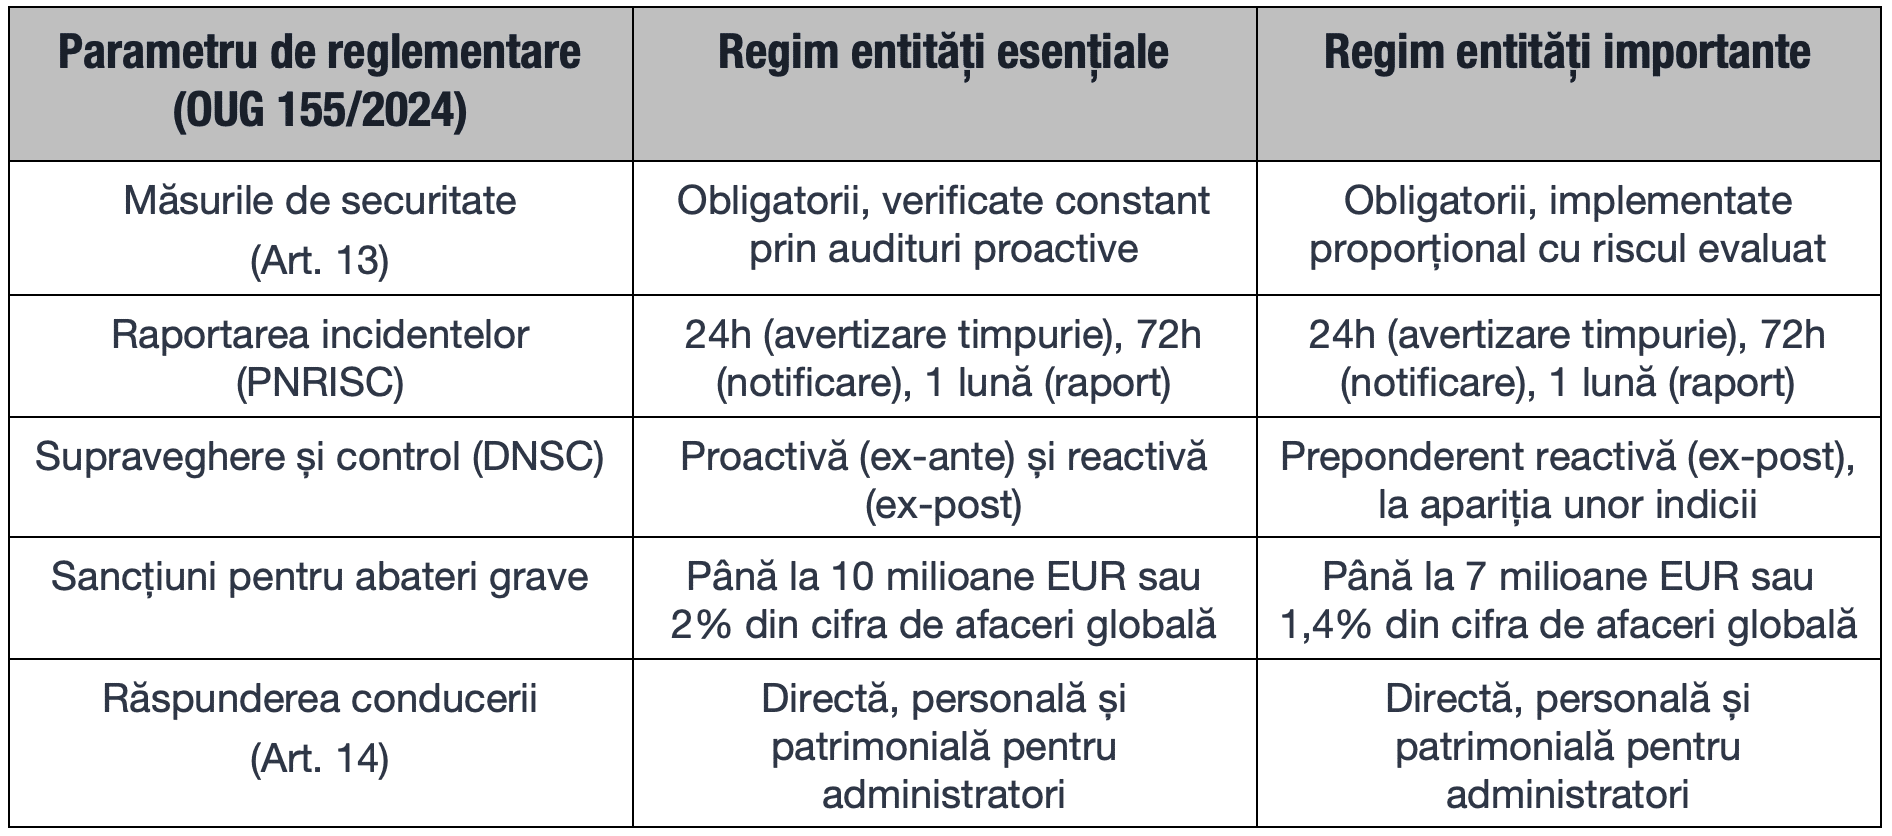
Articolul 14 din OUG 155/2024 aduce în prim-plan o schimbare esențială pentru directorii executivi și membrii consiliilor de administrație: gestionarea riscurilor de securitate nu mai poate fi privită ca o responsabilitate care aparține exclusiv specialiștilor sau structurilor operative. Conducerea are obligația de a aproba măsurile necesare, de a supraveghea aplicarea lor efectivă și de a-și menține nivelul de pregătire prin participarea periodică la programe de formare în domeniul securității.
Această responsabilitate devine cu atât mai importantă atunci când o vulnerabilitate fizică produce consecințe operaționale semnificative. Dacă, în urma unui incident, se constată că măsurile de protecție au existat doar la nivel formal, fără o implementare și o supraveghere corespunzătoare, răspunderea poate depăși nivelul organizațional. Din această perspectivă, securitatea fizică trebuie înțeleasă ca parte a responsabilității de conducere și a procesului de guvernanță a riscurilor. Securitatea fizică iese definitiv din sfera administrativă de suport și devine parte integrantă a guvernanței corporative a riscului.
Economia dură a indisponibilității operaționale (Downtime)
Conformitatea legală reprezintă doar una dintre justificările investiției în securitate, iar în evaluarea mea se află pe plan secund. Pentru un executiv, miza critică este costul indisponibilității operaționale: cât pierde organizația atunci când un incident fizic blochează activitatea?
Datele “Ponemon Institute” demonstrează că, în centrele de date și facilitățile tehnologice de suport, fiecare minut de nefuncționare generează o pierdere medie de 8.851 de dolari. O singură oră de întrerupere neplanificată depășește 531.000 de dolari, iar costul mediu asociat unui incident izolat atinge 740.000 de dolari.
Rapoartele anuale ale “Uptime Institute” confirmă magnitudinea impactului financiar: 57% dintre organizațiile afectate au suportat costuri de peste 100.000 de dolari în urma celui mai recent incident major. Pentru una din cinci companii, respectiv 20%, paguba a depășit pragul de un milion de dolari.
Aceste pierderi nu sunt provocate prioritar de atacuri cibernetice sofisticate. Statistica Uptime Institute arată fără echivoc că originea opririlor majore se află în infrastructura fizică și factorii de mediu:
- 54% au drept cauză avariile sistemelor de alimentare și distribuție a energiei electrice;
- 13% sunt provocate de defectarea echipamentelor de răcire și climatizare;
- 11% rezultă din cedarea componentelor hardware.
Faptele confirmă această vulnerabilitate. În iulie 2022, valul de căldură din Londra a paralizat sistemele de răcire din mai multe centre de date, forțând oprirea de urgență a serverelor pentru a preveni distrugerea termică a componentelor. În octombrie 2023, defectarea unui simplu comutator electric dintr-un centru de date din Olanda a indisponibilizat servicii critice timp de mai multe ore.
Monitorizarea IT clasică semnalează doar consecința, nu cauza în formare: un transformator care se supraîncălzește sau un cablu decuplat prin intruziune devin vizibile în consola de rețea abia după ce serviciul a căzut. O arhitectură robustă impune senzori și tehnologii dedicate, capabile să detecteze anomaliile fizice și de mediu înainte ca acestea să degenereze în avarii, incendii sau blocaje operaționale complete.
Convergența IT/OT și capcana perimetrului slab
În energie, distribuția de apă și gaze, utilități publice sau producție industrială, sistemele care pilotează procesele fizice nu sunt concentrate într-un singur amplasament. Echipamentele SCADA și automatele programabile (PLC) sunt dispersate în teren pe suprafețe vaste, iar multe dintre aceste locații critice funcționează fără supraveghere umană permanentă.
Seria de standarde ISA/IEC 62443 care definește cerințele și procesele necesare pentru implementarea și menținerea securității electronice a sistemelor industriale de automatizare și control (IACS), impune cerințe tehnice stricte pentru protecția sistemelor IACS: segmentarea infrastructurii în zone și canale de comunicație, filtrare avansată prin firewall-uri industriale și autentificare robustă. Cât mai valorează însă această arhitectură logică dacă un intrus depășește un perimetru nesupravegheat și se conectează direct la portul de mentenanță al unui echipament industrial?
Accesul fizic neautorizat neutralizează din start controalele de securitate configurate în rețea. În mediile industriale convergente, protecția perimetrală nu reprezintă o funcțiune deconectată, ci constituie prima linie de apărare cibernetică: bariera împotriva compromiterii digitale începe direct la limita fizică a obiectivului.
Arhitectura pe patru niveluri: De la detecție la certitudine operațională
Conceptul de securitate pe mai multe niveluri (MLS) depășește logica simplistă a multiplicării camerelor video sau suplimentării personalului de pază.
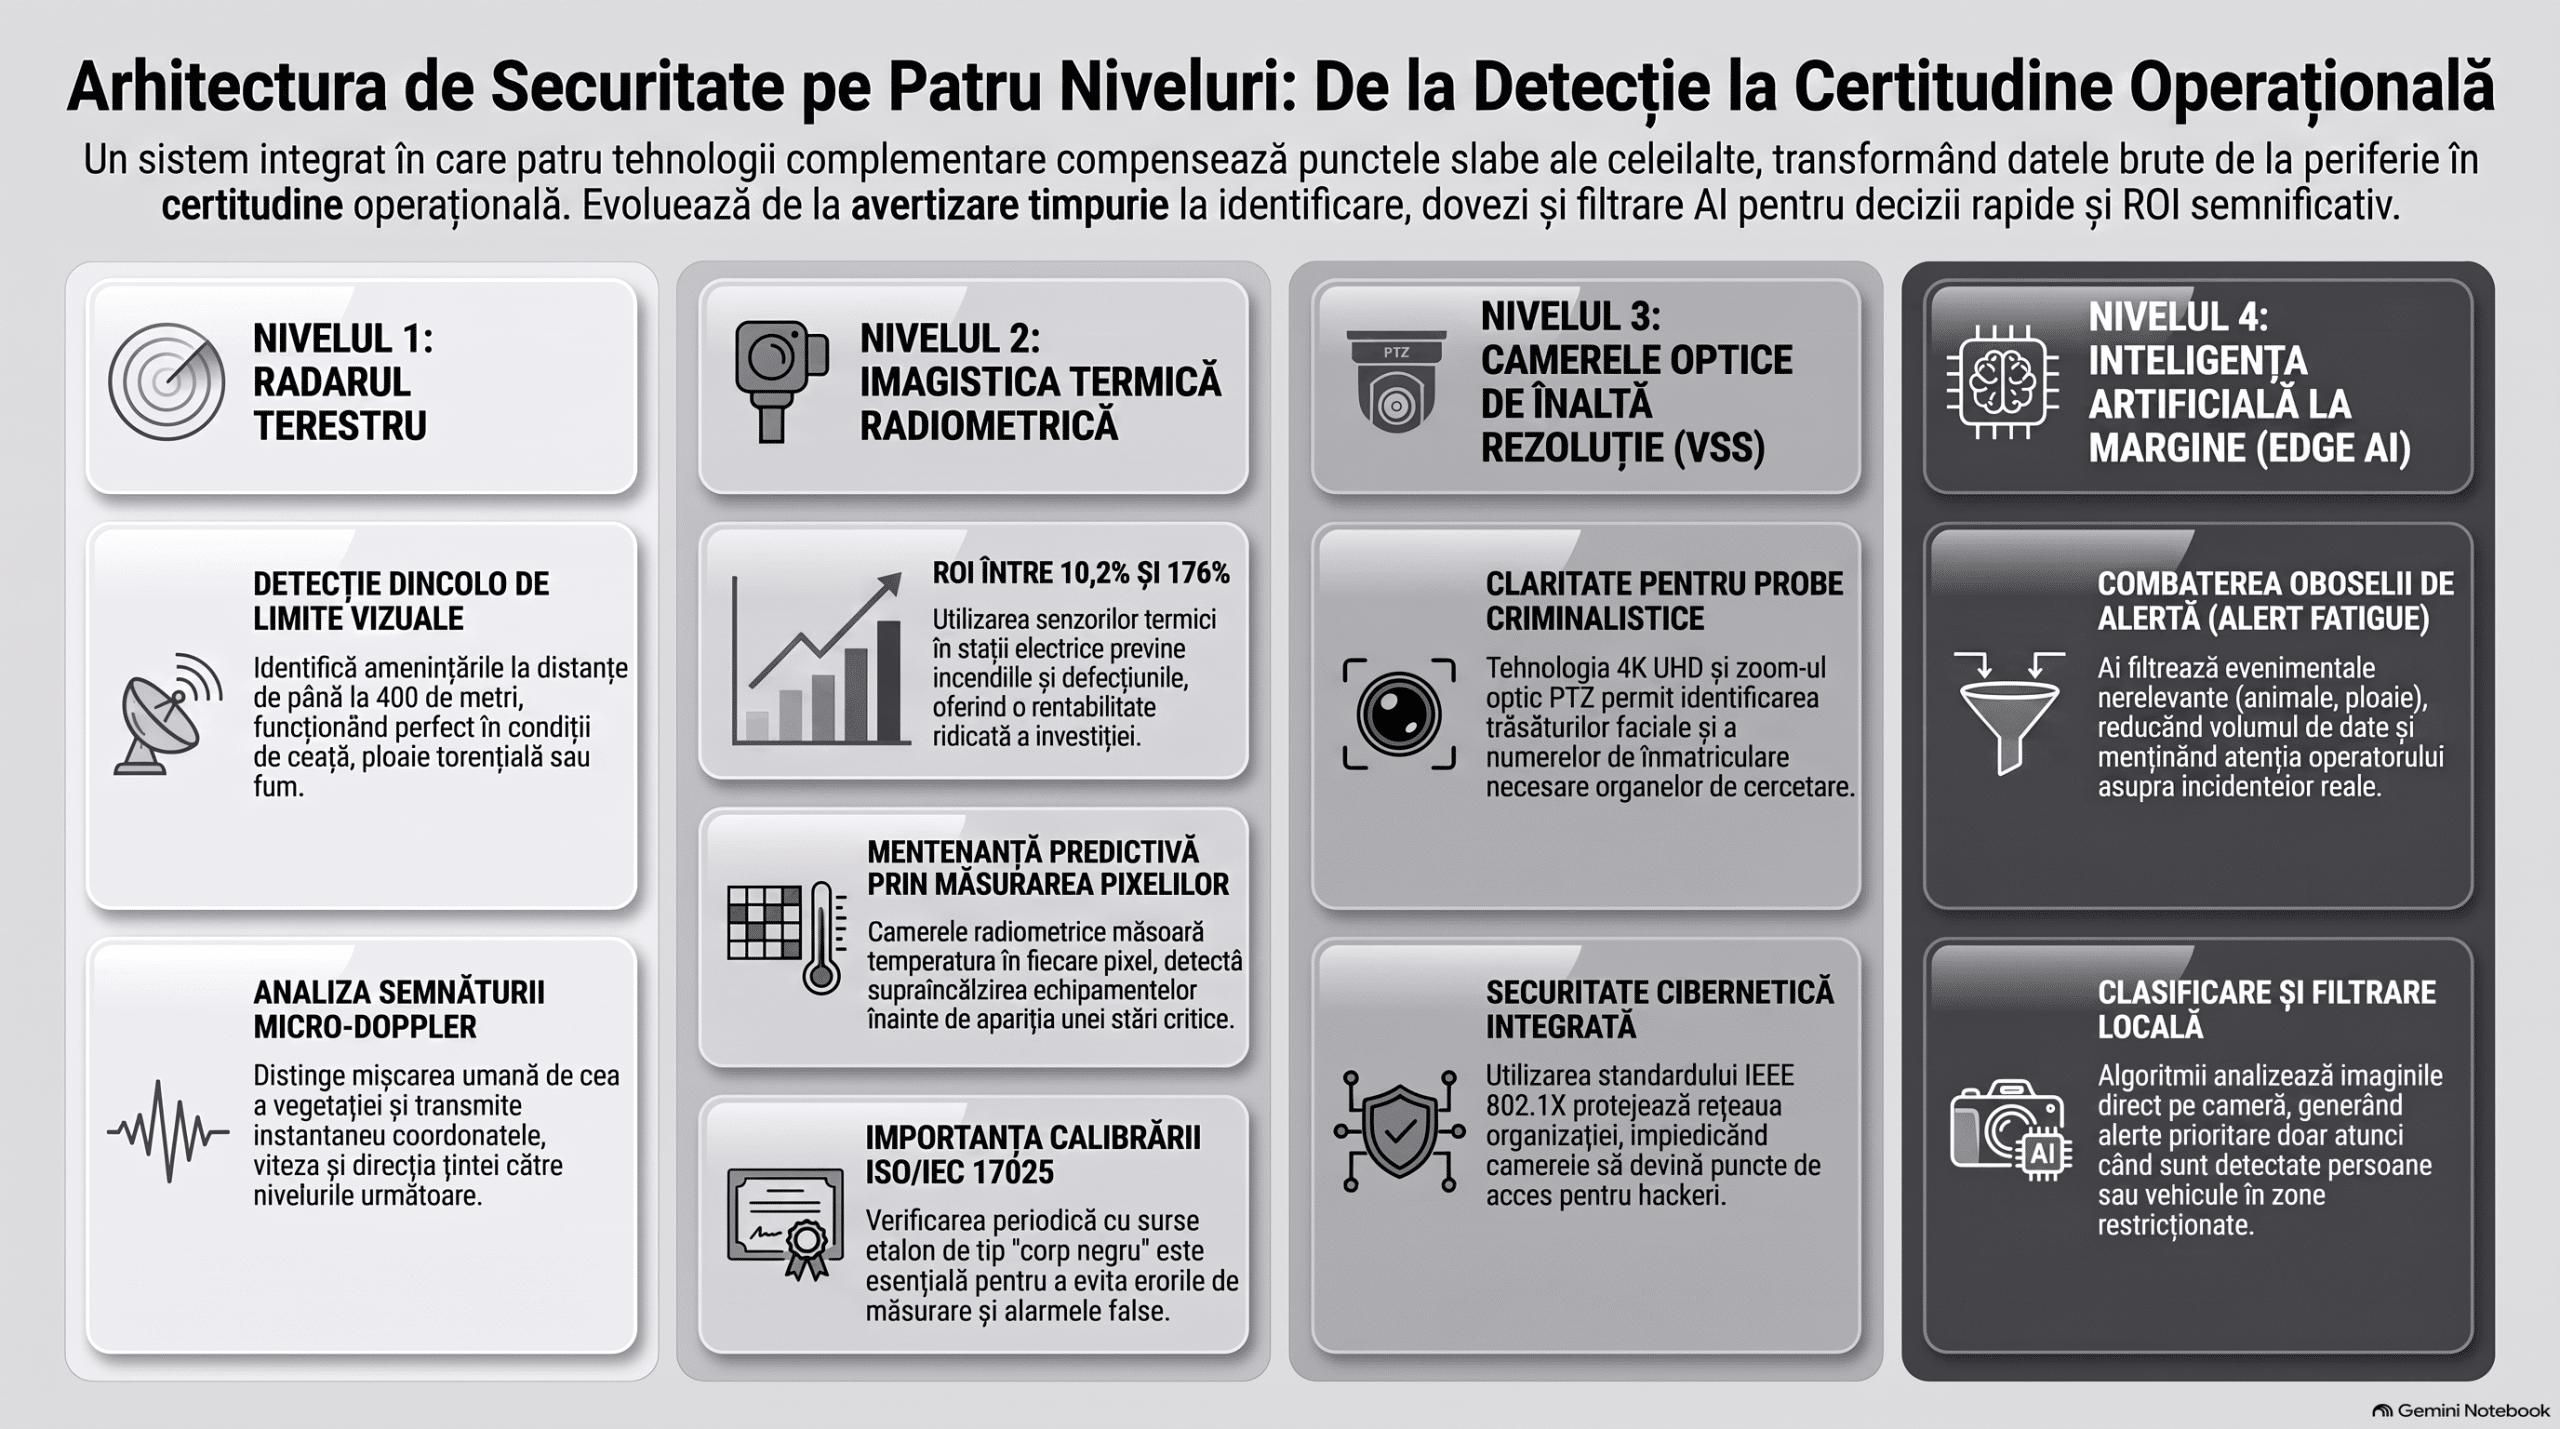
Arhitectura integrează patru tehnologii complementare, structurate astfel încât capabilitățile fiecărui strat să compenseze limitările fizice ale celorlalte.
Nivelul 1: Radarul terestru comercial (avertizarea timpurie) – Primul strat asigură detecția amenințărilor dincolo de perimetrul fizic, în adâncimea zonei de protecție. Spre deosebire de senzorii optici, radarul terestru funcționează independent de iluminatul ambiental și își păstrează acuratețea în condiții meteorologice severe: ceață densă, ploaie torențială sau fum.
Echipamentele curente monitorizează continuu terenul pe distanțe de până la 400 de metri, detectând persoane sau vehicule încă din faza de apropiere. Prin analiza semnăturilor cinematice și a efectului micro-Doppler caracteristic deplasării umane, sistemul filtrează mișcările generate de vegetație. Concomitent, transmite automat coordonatele țintei, viteza și vectorul de deplasare către straturile superioare pentru verificarea și confirmarea alertei.
Nivelul 2: Imagistica termică radiometrică și calibrarea metrologică – Al doilea strat analizează semnătura termică a țintelor și comportamentul termic al echipamentelor critice. Orice corp viu și orice instalație electrică radiază căldură, permițând camerelor termice să mențină vizibilitatea în întuneric total sau prin perdele dense de vegetație.
Senzorii radiometrici permit măsurarea temperaturii pe fiecare pixel al imaginii. În stațiile electrice și spațiile tehnice, această funcție semnalează încălzirea anormală a unui transformator, a unui tablou de distribuție sau a unui modul de baterii, facilitând intervenția înainte ca degradarea să provoace o avarie sau un incendiu. În mediile cu risc ridicat, integrarea senzorilor termici în soluțiile DCIM generează un randament al investiției cuprins între 10,2% și peste 176%. Acuratețea acestor date depinde strict de precizia instrumentală. Camerele radiometrice cer verificări și calibrări metrologice periodice cu surse etalon de tip corp negru, conform cerințelor SR EN ISO/IEC 17025:2018 – Cerinţe generale pentru competenţa laboratoarelor de încercări şi etalonări. O abatere de măsurare nereglementată generează alarme false repetate sau, în situația cea mai gravă, nedetectarea unei supraîncălziri până la cedarea catastrofală a echipamentului.
Nivelul 3: Camerele optice de înaltă rezoluție (VSS): de la confirmare la probă vizuală – Al treilea strat transformă detecția timpurie în probă vizuală verificabilă. Conform standardului SR EN IEC 62676-4:2025 – Sisteme de supraveghere video utilizate în aplicaţii de securitate. Partea 4: Linii directoare pentru aplicaţii, terminologia corectă este VSS (Video Surveillance Systems), acronim care înlocuiește vechea denumire CCTV.
Camerele optice 4K UHD, echipate cu funcții PTZ și zoom optic, livrează detaliile necesare analizei criminalistice: trăsături faciale, elemente vestimentare, numere de înmatriculare sau obiecte purtate de intrus. În arhitectura pe mai multe niveluri, sistemul VSS confirmă alertele generate de radar sau senzorii termici și documentează dinamica incidentului. Echipamentele VSS impun, la rândul lor, o protecție cibernetică strictă. Mecanisme precum autentificarea accesului în rețea prin IEEE 802.1X și închiderea porturilor nesecurizate elimină riscul ca dispozitivele video să devină porți de intrare pentru atacuri asupra rețelei informatice a organizației.
Nivelul 4: Inteligența artificială la marginea rețelei (Edge AI) – Stratul final procesează volumul masiv de date furnizat de senzori și filtrează alertele direct la sursă, combătând fenomenul critic de oboseală a dispecerului („alert fatigue”). Declansarea repetată a alarmelor false generate de ploaie, vegetație sau animale slăbește atenția personalului de monitorizare și amână intervenția în situații reale.
Algoritmii rulați direct pe cameră analizează fluxul video local, fără a încărca rețeaua prin transmisia continuă a unor evenimente benigne. Sistemul clasifică țintele și generează avertizări doar la confirmarea persoanelor sau vehiculelor în zone cu acces restricționat, oferind dispecerului date sintetizate pentru o decizie operațională promptă.
Cum funcționează sistemul integrat într-un scenariu real
Eficiența unei arhitecturi pe mai multe niveluri se confirmă în momentul în care senzorii schimbă automat date în timp real. Operatorul din dispecerat nu mai monitorizează zeci de ecrane simultan, ci gestionează un incident pre-corelat, calibrat strict pentru o reacție operativă imediată.
- Detecția inițială: Pe timp de noapte și furtună, radarul terestru identifică o mișcare la 250 de metri dincolo de gard, calculând instantaneu poziția, viteza și direcția de deplasare a țintei.
- Transferul automat al coordonatelor (slew-to-cue): Datele furnizate de radar sunt transmise direct camerei termice PTZ, care se orientează automat pe azimutul indicat și blochează cadrul pe obiectul detectat.
- Clasificarea țintei: Modulul Edge AI analizează fluxul termic local și clasifică ținta drept intrus uman în marș către o zonă restricționată, excluzând o alarmă falsă cauzată de mediu.
- Documentarea vizuală: Camera optică VSS preia ținta în urmărire automată și captează detalii de înaltă rezoluție, esențiale pentru anchetă: trăsături faciale, particularități vestimentare și unelte purtate.
- Corelarea informațiilor: Dispecerul primește un incident unic, care suprapune vectorul cinematic al radarului, imaginea termică și fluxul optic de înaltă definiție, asigurând o evaluare completă a situației.
Echipa de intervenție nu mai execută căutări oarbe pe suprafețe de câteva hectare. Agenții sunt direcționați la punct fix pe coordonate precise, având date clare despre profilul intruziunii înainte de a ajunge la fața locului. Integrarea elimină deplasările sterile, comprimă timpul de reacție și optimizează utilizarea forțelor de securitate.
De la alarmă la probă: susținerea raportării prin PNRISC
Mecanismul instituit prin OUG nr. 155/2024 și procedurile DNSC forțează organizațiile să comprime drastic intervalul dintre sesizarea unui eveniment și documentarea lui probatorie. Raportarea prin Platforma Națională pentru Raportarea Incidentelor de Securitate Cibernetică (PNRISC) impune o succesiune temporală strictă:
- În primele 24 de ore: transmiterea alertei timpurii, cu precizarea originii potențial malițioase și a eventualului caracter transfrontalier;
- În termen de 72 de ore: depunerea notificării detaliate, cuprinzând evaluarea preliminară a gravității, a impactului operațional și a indicatorilor de compromitere;
- În termen de o lună: prezentarea raportului final, care detaliază analiza cauzei primare și măsurile de remediere aplicate.
Aceste termene legale transformă calitatea datelor colectate la debutul incidentului în factorul decisiv al intervenției. Un CISO nu poate susține o notificare oficială pe baza unor alarme fragmentate, când îi lipsesc datele certe despre vectorul de atac, perimetrul violat și amploarea reală a intruziunii.
Arhitectura MLS elimină această fractură informațională. Vectorul cinematic furnizat de radar, imaginile termice radiometrice, înregistrările VSS de înaltă rezoluție și jurnalele de audit fuzionează automat într-un dosar tehnic unitar. Informațiile fundamentează analiza internă și susțin raportarea către DNSC prin probe verificabile, demonstrând că incidentul a fost detectat la timp, izolat metodic și gestionat profesionist.
Trei direcții de acțiune pentru conducerea organizației
OUG nr. 155/2024 redefinește răspunderea conducerii: simpla deținere a dosarelor cu proceduri, a politicilor interne și a echipamentelor montate pe garduri nu mai asigură conformitatea. Consiliul de administrație și directorii executivi trebuie să dovedească aplicarea efectivă a măsurilor de protecție și capacitatea reală a organizației de a detecta, evalua și izola incidentele care pun în pericol continuitatea operațională.
- Evaluați riscurile fizice și cibernetice într-un cadru unitar. Cartografiați vulnerabilitățile perimetrului, ale spațiilor tehnice și ale infrastructurii IT/OT, evidențiind activele a căror indisponibilizare suspendă furnizarea serviciilor esențiale.
- Eliminați funcțiunile deconectate dintre securitatea fizică și cea logică. Echipele de securitate fizică, personalul IT, inginerii OT și structura condusă de CISO au datoria să opereze pe baze de date comune, să execute analize de risc integrate și să gestioneze incidentele printr-un mecanism de răspuns unificat, depășind barierele din structurile compartimentate.
- Configurați protecția pornind de la riscul operațional real. Radarul terestru, camerele termice radiometrice, sistemele VSS și modulele Edge AI funcționează exclusiv ca subsisteme interconectate ale unei arhitecturi integrate. În cazul senzorilor radiometrici, acuratețea măsurătorilor impune menținerea verificărilor și calibrărilor metrologice periodice, eliminând riscul generat de erorile de măsurare.
Dacă în această noapte un incident fizic blochează o facilitate critică a companiei, puteți stabili în primele minute vectorul intruziunii, puteți cuantifica impactul operațional și dețineți datele tehnice incontestabile pentru a fundamenta deciziile de criză și raportările legale obligatorii?
Notă de transparență și metodologie
În documentarea acestui articol am utilizat Perplexity și Gemini 3.1 Pro pentru identificarea și analiza surselor, precum și ChatGPT și Gemini Notebook pentru generarea suportului vizual, conform parametrilor stabiliți de mine. Referințele bibliografice au fost verificate în textele oficiale la data de septembrie 2026. Selecția informațiilor, acuratețea datelor tehnice, calitatea materialelor vizuale și concluziile formulate îmi aparțin în totalitate. Utilizarea instrumentelor de inteligență artificială reflectă un demers asumat de cercetare asistată tehnologic, desfășurat sub control și validare umană continuă.
Bibliografie și surse de referință
- Directiva (UE) 2022/2555 a Parlamentului European și a Consiliului (Directiva NIS2) Directiva privind măsuri pentru un nivel comun ridicat de securitate cibernetică în Uniunea Europeană. Sursă: EUR-Lex – Portalul Oficial al Dreptului Uniunii Europene
- Cadrul Juridic Național: OUG nr. 155/2024, Legea nr. 124/2025 și Legea nr. 123/2026 Analiză juridică privind încadrarea entităților esențiale și importante, regimul sancțiunilor și mecanismul de raportare PNRISC. Sursă: Leximise – OUG 155/2024 și NIS2: entități esențiale și importante în România
- Răspunderea Organelor de Conducere în Contextul NIS2. Obligațiile conducerii executive (C-level) și ale consiliilor de administrație conform noilor reglementări. Sursă: CS Legal – NIS2: obligațiile companiilor și răspunderea conducerii
- Directoratul Național de Securitate Cibernetică (DNSC) Bune practici pentru elaborarea unei politici de răspuns la incidente de securitate cibernetică. Sursă: DNSC – Documente și Ghiduri Oficiale
- Teledyne FLIR. The Power of Multilayered Security: Strategia integrării radarului terestru, a imagisticii termice și a analizei video. Sursă: Teledyne FLIR – Discover Security
- Total Security Summit. The Power of Multilayered Security: FLIR sets the standard for Critical Infrastructure. Sursă: Total Security Summit Briefing
- Specificații Tehnologice Senzori Pan-Tilt AI. FLIR PT-Series AI SR: Camere termice multisenzor de înaltă sensibilitate (NETD <25 mK). Sursă: Teledyne FLIR Products
- HGH Infrared Systems. Calibration of thermographic cameras using precision blackbodies: Asigurarea trasabilității metrologice conform ISO/IEC 17025 și eliminarea derivei termice. Sursă: HGH Infrared Systems Applications
- Datacenter Forum. Learning from Downtime: What Recent Data Center Outages Reveal: Cauzele fizice și costul întreruperilor neplanificate. Sursă: Datacenter Forum – Industry Analysis
- Mordor Intelligence: Piața Sistemelor Autonome de Securitate. Security Robots Market Size and Share Analysis: Integrarea dronelor și a roboților tereștri în securitatea perimetrală. Sursă: Mordor Intelligence – Security Robots Market Report
- Mordor Intelligence: Piața Roboților Comerciali de Securitate. Commercial Security Robot Market Size and Growth: Evoluția platformelor mobile de patrulare și a senzorilor integrați. Sursă: Mordor Intelligence – Commercial Security Robot Market
- ResearchGate (Fawei Yang, Jinpeng Guo, Rui Zhu, Tao Zeng). Ground Clutter Mitigation for Slow-Time MIMO Radar Using Independent Component Analysis: Tehnici de suprimare a reflexiilor parazite de la sol pentru detecția țintelor lente și de mici dimensiuni. Sursă: ResearchGate – Publicație Științifică