„Nimic din ceea ce veți învăța pe parcursul studiilor nu vă va fi de nici cea mai mică utilitate [în viitor], cu excepția unui singur lucru: dacă munciți din greu și cu inteligență, ar trebui să fiți capabili să vă dați seama când cineva spune prostii, iar asta, în opinia mea, este scopul principal, dacă nu chiar singurul, al educației.” (John Alexander Smith, discurs adresat studenților din anul întâi la Oxford)
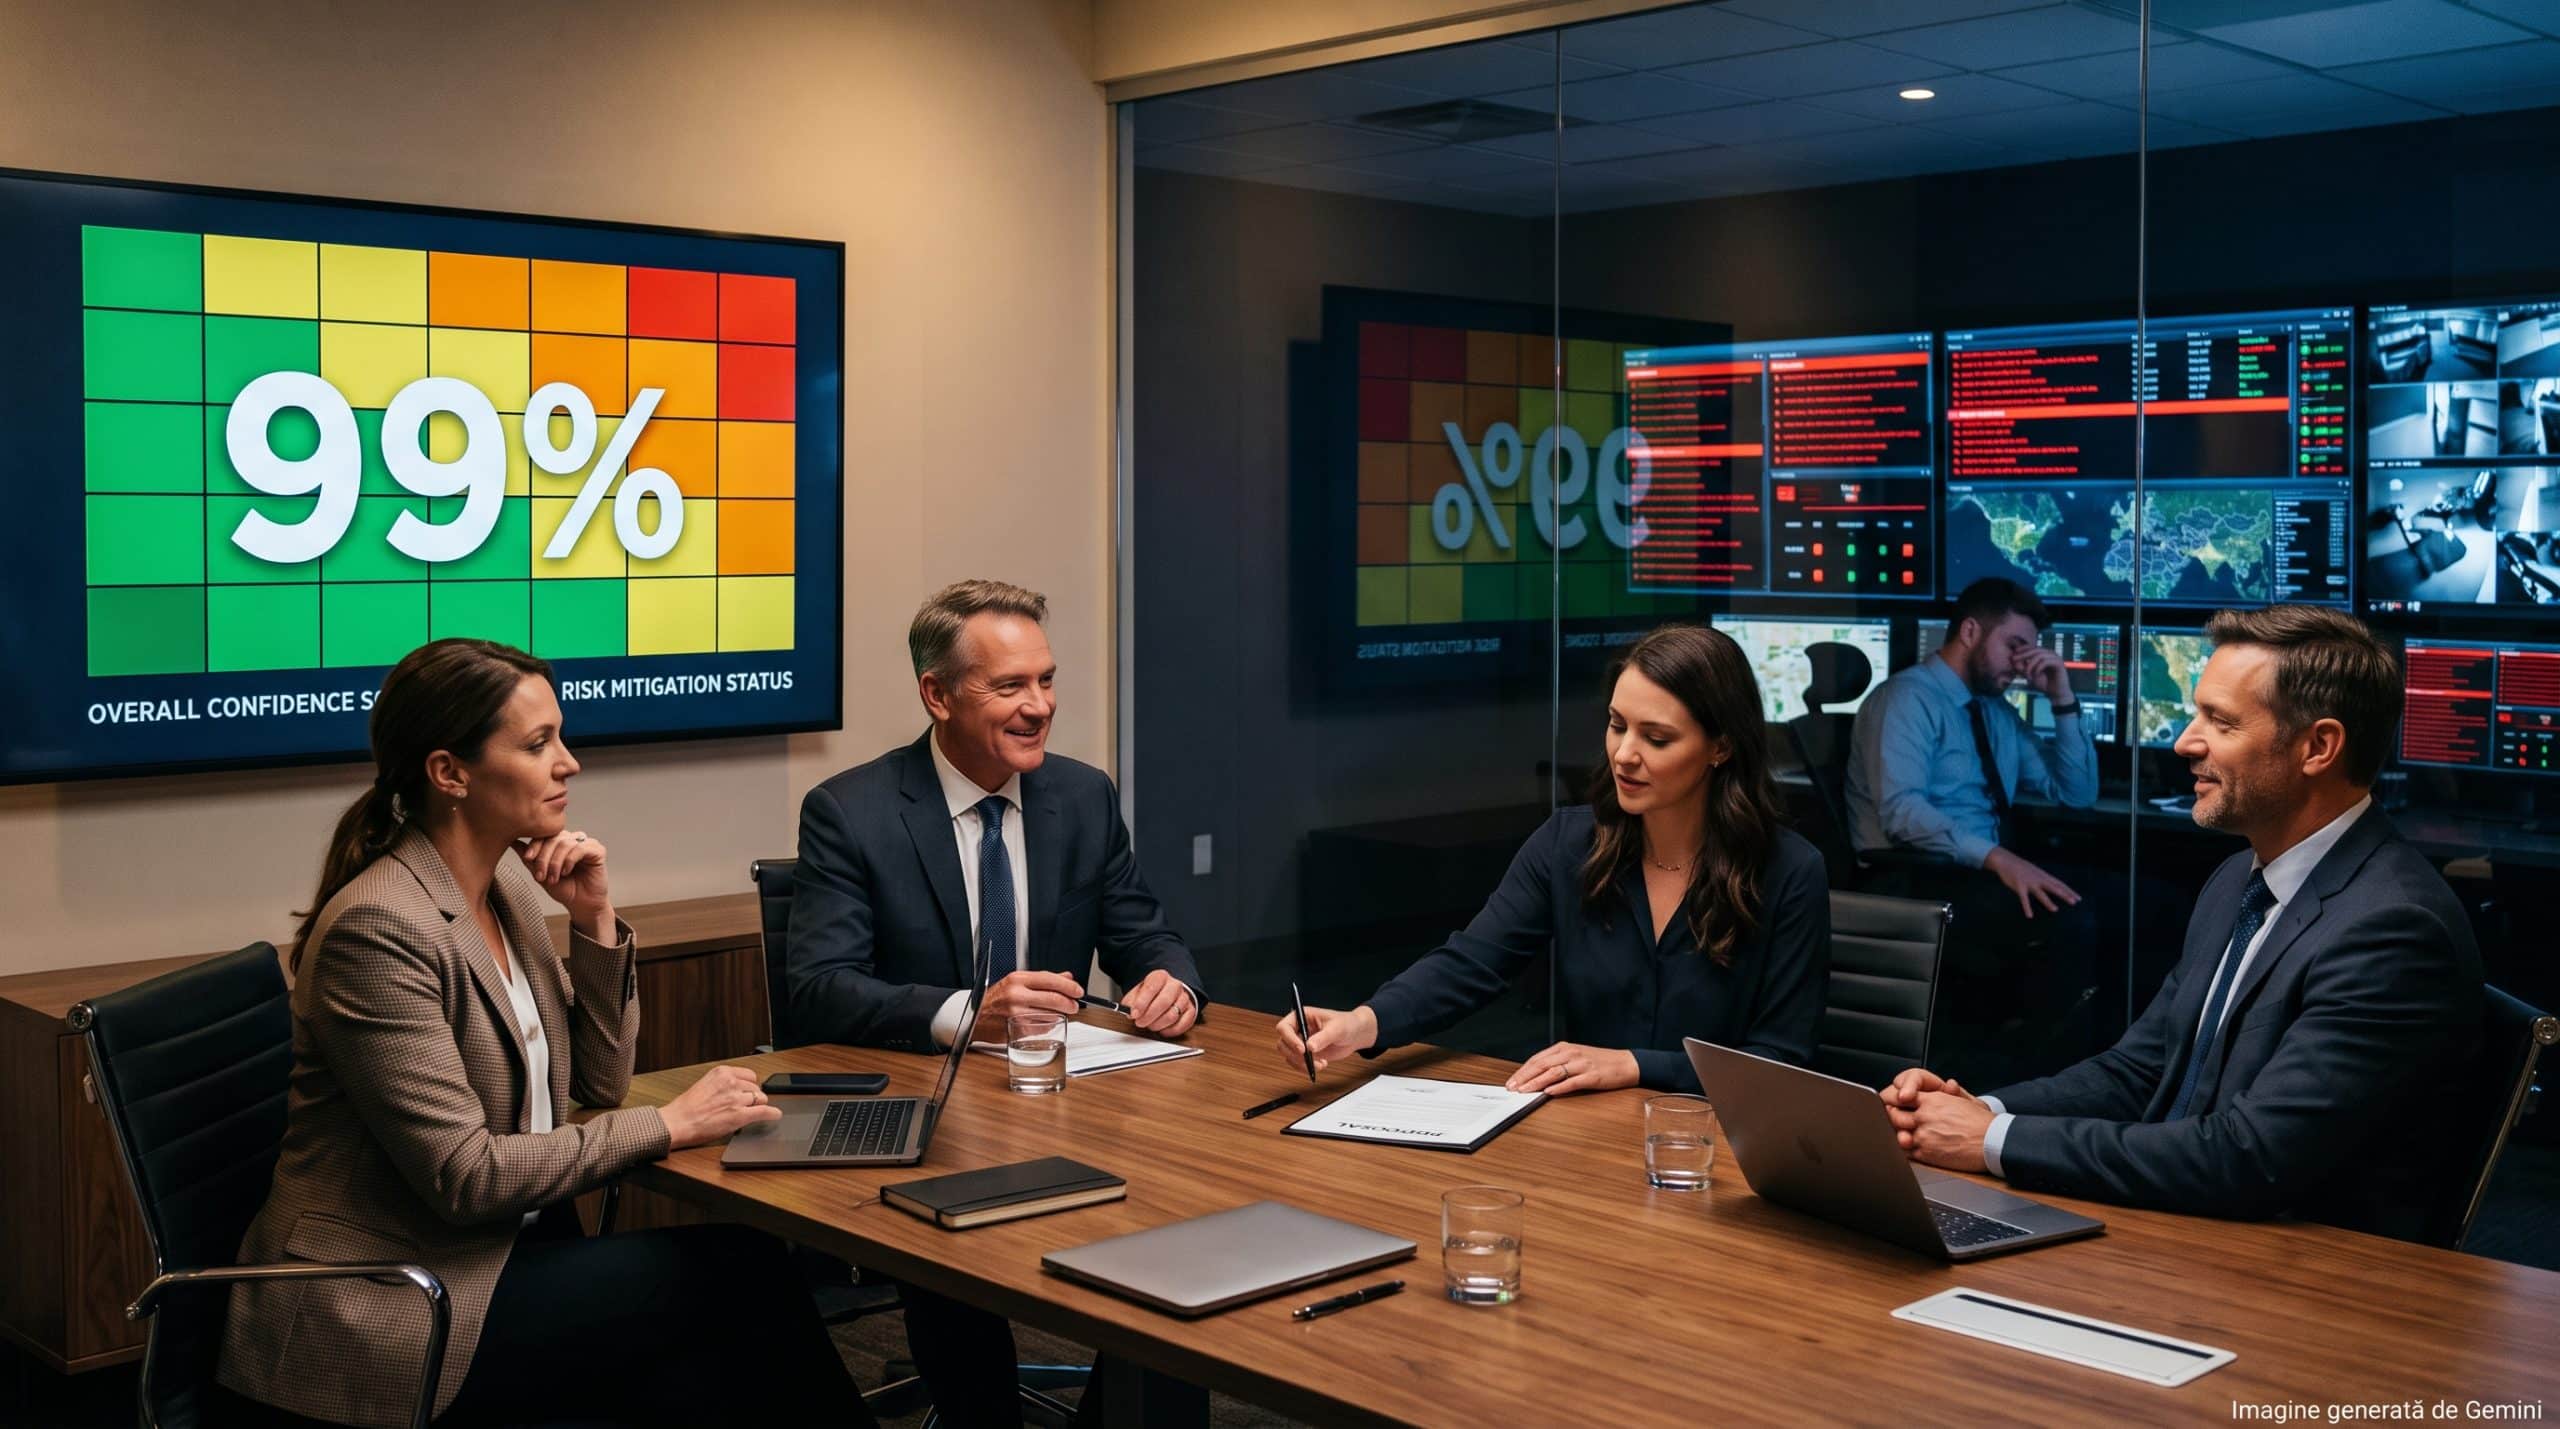
Joi, ora zece, sala de consiliu a unui centru logistic de lângă autostradă. Pe ordinea de zi este un singur punct: riscul de securitate din zona de expediție. Managerul de securitate proiectează ultimul slide, o matrice de risc de cinci pe cinci.
Riscul de furt a coborât de la 16, în căsuța roșie, la 6, în cea galbenă. Explicația ocupă un singur rând. Noul sistem de analiză video cu inteligență artificială „detectează până la 99% dintre comportamentele suspecte”, conform fișei tehnice a furnizorului.
Directorul general întreabă cât costă. Directorul financiar întreabă în cât timp se amortizează. Nimeni nu întreabă de unde vine 99%, în ce condiții a fost măsurat și câte alarme false produce sistemul într-o noapte. Nimeni nu întreabă cum a devenit 16 egal cu 6. Proiectul se aprobă în douăzeci de minute.
Trei săptămâni mai târziu, într-o noapte de sâmbătă, dispar patru paleți cu electronice. Sistemul generase în noaptea aceea peste două sute de alarme. Operatorul din dispecerat ajunsese să le închidă pe toate fără să mai deschidă imaginea.
Duminică dimineață, pe grupul de WhatsApp al șoferilor circulă altă poveste: „au furat un TIR întreg și camerele noi n-au văzut nimic”. Până la prânz, mesajul ajunge pe un site local de știri. Până seara, doi clienți sună să întrebe dacă marfa lor mai este în siguranță.
Comunicatul companiei apare luni. Are trei paragrafe corecte juridic și nu îl citește aproape nimeni. Grupul de WhatsApp găsise deja o explicație mai interesantă: cineva din interior oprise camerele.
Nimeni din această poveste nu a mințit. Furnizorul a scris „până la 99%”, o formulare adevărată pentru orice valoare dintre zero și 99. Managerul de securitate a trecut în matrice o cifră primită de la altcineva.
Consiliul a aprobat un document care arăta riguros. Șoferul a dat mai departe ce auzise. Rezultatul: o decizie de securitate luată pe date neverificate, un furt nedetectat și o criză de reputație pe care niciun echipament nu o mai putea opri.
(Scenariul acesta este fictiv. Orice asemănare cu persoane, organizații sau evenimente reale este o pură întâmplare.)
Nonsensul nu este o problemă de comunicare, pe care o rezolvă departamentul de relații publice. Este un risc de securitate și intră în organizație pe două căi. Din afară, ca amenințare: zvonul, înșelătoria, ingineria socială, falsul construit special pentru ținta aleasă. Din interior, ca defect al propriei noastre munci: cifra neverificată din analiza de risc, fișa tehnică acceptată fără întrebări, raportul aprobat după titlu.
Cel mai bun instrument pe care l-am găsit pentru această problemă vine dintr-o carte care nu vorbește deloc despre securitate. În „Calling Bullshit: The Art of Skepticism in a Data-Driven World”, Carl T. Bergstrom și Jevin D. West, cercetători la University of Washington, unde predau un curs cu același titlu, analizează cifrele, graficele, studiile și titlurile care imită autoritatea expertă.
Am ales din carte cinci lecții și le-am tradus în limbajul profesiei noastre.
De ce este informația o problemă de risc?
Pentru colegii care nu lucrează zilnic cu analize de risc, fac o precizare. ISO 31000:2018 definește riscul drept efectul incertitudinii asupra obiectivelor. Procesul descris de standard începe cu identificarea riscurilor, continuă cu analiza și evaluarea lor și ajunge la tratare, adică la alegerea măsurilor.
Fiecare etapă lucrează cu informația produsă de etapa anterioară. O cifră falsă introdusă la analiză nu rămâne la analiză. Trece în evaluare, apoi în buget, apoi în caietul de sarcini, apoi în configurația sistemului instalat și, la final, în comportamentul operatorului din dispecerat.
Specialistul în securitate cibernetică cunoaște mecanismul: un algoritm corect, alimentat cu date compromise, produce rezultate compromise. Specialistul în securitate fizică are propriul exemplu: unghiul mort pe care nu l-a marcat nimeni în planul de amplasare a camerelor rămâne acolo, oricât de profesionist ar arăta planul.
Aici contează diferența dintre o informație greșită și nonsens. Greșeala este accidentală și se corectează când cineva o descoperă. Pentru Bergstrom și West, nonsensul înseamnă cuvinte, cifre și grafice folosite ca să convingă sau să impresioneze, cu nepăsare față de adevăr și de logică.
Cel care îl produce nu vrea neapărat să mintă. Îi este indiferent dacă ce spune este adevărat. Indiferența se detectează mai greu decât minciuna, pentru că nu lasă urmele unei intenții.
Fiecare dintre cele cinci lecții care urmează descrie un mecanism din carte, arată unde îl întâlnim în securitatea fizică și în cea cibernetică și se încheie cu întrebările care îl demontează.
1. Cifre care imită rigoarea
„Nu tot ceea ce poate fi numărat contează, iar nu tot ceea ce contează poate fi numărat.” (William Bruce Cameron, Informal Sociology: A Casual Introduction to Sociological Thinking, Random House, 1963)
Bergstrom și West despart nonsensul în două generații. Cel vechi se recunoaște ușor: vorbe mari, metafore umflate, jargon corporatist. Cel nou folosește limbajul matematicii, al statisticii și al graficelor pentru a crea iluzia rigorii. Funcționează pentru că majoritatea oamenilor nu se simt îndreptățiți să conteste o afirmație prezentată în cifre. Autorii o spun direct: exact pe asta contează cei care produc nonsensul de tip nou.
Exemplul lor este o reclamă la un fond de investiții, care ar suna cam așa: ajustat la cursul de schimb, cel mai performant fond global al nostru a bătut piața în șapte din ultimii nouă ani. Fraza nu conține nicio cifră falsă.Ascunde în schimb tot ce ar permite verificarea. Cum s-a făcut ajustarea? Câte fonduri ale aceleiași companii au pierdut în fața pieței și cu cât? A fost același fond în toți cei șapte ani sau, în fiecare an, câștigătorul a fost altul, ales după aceea?
Matricea din scena de la început funcționează la fel. Scorul de risc se obține înmulțind probabilitatea, notată de la 1 la 5, cu impactul, notat tot de la 1 la 5. Aceste note sunt ranguri. Spun că un lucru este mai probabil decât altul, nu de câte ori.
Un impact notat cu 4 nu este de două ori mai grav decât unul notat cu 2. Când înmulțim ranguri, obținem un număr care are aspectul unui calcul, fără proprietățile lui. Bergstrom și West numesc fenomenul „mathiness”: formule care seamănă cu matematica, dar combină mărimi prost definite, fără unități de măsură, prin operații pe care nimeni nu le poate justifica.
Tony Cox a analizat matricele de risc într-un articol publicat în 2008 în revista Risk Analysis. Matricele obișnuite pot da aceeași notă unor riscuri foarte diferite cantitativ. Pot da o notă mai mare unui risc mai mic.
Când probabilitatea și gravitatea variază în sens opus, Cox arată că ierarhia produsă de matrice poate fi mai proastă decât una aleasă la întâmplare. Securitatea trăiește exact în această zonă: furturile mărunte sunt frecvente, atacul care oprește activitatea este rar.
Nu propun renunțarea la matrice. Ele rămân utile pentru a ordona o discuție și a comunica cu conducerea.Propun să le citim drept ceea ce sunt: judecăți exprimate în cifre, nu măsurători. În scenă, trecerea de la 16 la 6 era o opinie prezentată ca rezultat al unui calcul. Nimeni din sală nu a cerut opinia, pentru că părea că există un calcul.
Al doilea număr din scenă, „până la 99%”, ascunde o capcană pe care cartea o explică printr-un exemplu medical. Un test greșește în 5% din cazuri la persoanele sănătoase, iar boala afectează o persoană din o mie.
Din 10.000 de persoane testate, aproximativ 10 sunt bolnave și ies pozitive, iar aproximativ 500 sunt sănătoase și ies tot pozitive. Mai puțin de 2% dintre rezultatele pozitive indică o boală reală. Greșeala are un nume: ignorarea ratei de bază.
Transpun exemplul, cu cifre ilustrative, în zona de expediție. Într-o noapte, camerele înregistrează 10.000 de mișcări de persoane și vehicule. Una singură este un furt. Sistemul o detectează, conform promisiunii din fișa tehnică.
Dacă marchează greșit doar 2% dintre mișcările normale, operatorul primește 200 de alarme false și una reală. După o săptămână, nu mai deschide imaginile. Fișa tehnică nu mințise, doar omisese rata alarmelor false, condițiile testului și numărul de evenimente reale dintr-o noapte obișnuită, adică exact informațiile din care se putea deduce ce va trăi operatorul.
Securitatea cibernetică oferă un echivalent imediat. Scorul CVSS al unei vulnerabilități este tratat frecvent drept nivel de risc. FIRST, organizația care administrează standardul, precizează în ghidul de utilizare CVSS v4.0 că scorul de bază măsoară severitatea vulnerabilității și nu trebuie folosit singur pentru evaluarea riscului.
O vulnerabilitate cu scor 9,8 pe un server izolat, fără date importante, poate conta mai puțin decât una cu scor 6 pe sistemul de control al accesului.
Aceeași aparență de rigoare apare și în documente. În articolul „Caietul de sarcini scris de AI: pseudoexpertiza din documentațiile de achiziție în securitatea fizică și IT” am descris cerințe formulate aparent impecabil, dar imposibil de îndeplinit în arhitectura descrisă chiar de documentație. Forma convingea. Conținutul nu rezista primei întrebări de fezabilitate.
Propun o regulă: nicio cifră nu intră într-o analiză de risc fără trei informații scrise lângă ea.
- Sursa și condițiile: test de laborator, simulare a furnizorului sau date din exploatare reală.
- Numitorul: numărul de cazuri din care s-a calculat procentul și rata alarmelor false.
- Termenul de comparație: situația dinainte, o alternativă mai ieftină sau absența măsurii.
Cifra căreia îi lipsește oricare dintre ele se trece în analiză drept ipoteză, nu drept dată. Decizia luată pe baza ei se reevaluează când apar primele date din exploatare.
2. Adevăruri care înșală
„Un adevăr spus cu intenție rea întrece toate minciunile pe care le poți inventa.” (William Blake, „Auguries of Innocence”, cca 1803)
Minciuna directă se plătește: pierzi încrederea, un partener, uneori un proces. De aceea, cine vrea să inducă în eroare fără să plătească alege altă tehnică. Bergstrom și West o numesc paltering: spui lucruri tehnic adevărate, alese astfel încât interlocutorul să tragă singur concluzia greșită.
Donald Trump a oferit un exemplu în februarie 2026, în discursul privind starea Uniunii: prețul ouălor scăzuse cu 60%. Era adevărat, cu două condiții: să măsori de la vârful din martie 2025 și să te uiți doar la ouă. Coșul de alimente, în ansamblu, se scumpise.
În lingvistică, mecanismul are un nume. Filosoful H. P. Grice a numit implicătură sensul pe care un vorbitor îl comunică indirect printr-un enunț, dincolo de ceea ce este spus explicit sau de sensul literal al acestuia. Dacă spun că un coleg „nu se droghează în timpul programului”, propoziția este adevărată și pentru un om care nu s-a drogat niciodată.
Toată lumea înțelege însă că se droghează în rest. Distanța dintre ce spun și ce înțelegi îmi lasă o ieșire: nu am afirmat nimic fals. Publicitatea folosește aceeași distanță. O pastă de dinți care reduce placa „cu până la 50%” poate fi acuzată de neadevăr doar dacă funcționează prea bine. „Până la 99%” din fișa tehnică din scena de început aparține aceleiași familii.
În documentele de securitate, acest tipar apare frecvent. Un raport de incident afirmă că „sistemul de control al accesului a funcționat conform specificațiilor”. Propoziția este adevărată, dar ușa a stat deschisă, fiind blocată cu un extinctor toată noaptea.
Un raport de audit afirmă că „nu au fost constatate neconformități”, fără să precizeze că eșantionul a cuprins cinci uși din două sute. O ofertă promite „componente de grad 3 de securitate”, deși, potrivit SR EN 50131-1, gradul de securitate al unui sistem de alarmă la efracție este dat de componenta cu gradul cel mai mic, iar oferta nu spune nimic despre celelalte.
După o breșă de securitate cibernetică, comunicatul afirmă că „nu există dovezi ale exfiltrării datelor”, fără să spună că jurnalele de evenimente nu erau păstrate. Absența dovezii este prezentată drept dovadă a absenței.
Comunicatele de criză preferă formulările care ascund autorul: „s-au făcut greșeli”, „ușa a fost lăsată deschisă”. Prin contrast, „agentul de pe tura de noapte a lăsat ușa deschisă” numește un om și, odată cu el, măsura corectivă aplicabilă: instruire, sancțiune sau schimbarea procedurii.
Prima formulare doar mimează asumarea. Într-o analiză post-incident, constatarea lipsită de subiect elimină din start responsabilul, transformând măsura corectivă într-o propunere moartă, pe care nu o va aplica nimeni.
Verificarea obișnuită nu ajută aici deoarece propoziția trece testul adevărului, pentru că a fost construită să îl treacă. Întrebarea utilă este alta: ce lipsește?
- Dacă raportul spune că sistemul a funcționat conform specificațiilor, de ce nu spune că nu au existat accese neautorizate?
- Dacă auditul nu a găsit neconformități, câte uși a verificat?
- Dacă ușa a fost lăsată deschisă, cine a lăsat-o?
Nu semnați un document care lasă aceste întrebări fără răspuns. Întoarceți-l celui care l-a scris, cu întrebările notate.
3. De la creveți la corbi
„Orice război se bazează pe înșelăciune.” (Sun Tzu, Arta războiului)
Înșelăciunea este mai veche decât omul. Bergstrom și West pornesc de la crevetele mantis, care lovește atât de puternic încât sparge cochilii. Când își schimbă carapacea, rămâne câteva zile fără apărare.
Dacă un intrus se apropie atunci, crevetele face același gest de amenințare ca atunci când este puternic, iar intrusul se retrage. Amenințarea este goală, dar funcționează, pentru că nimeni nu o testează.
Securitatea fizică are proprii săi „creveți”. Camera falsă de pe fațadă, panoul „zonă supravegheată video” fără sistem în spate, agentul de pază care trece prin fața obiectivului de două ori pe noapte, la ore fixe.
Toate descurajează adversarul ocazional. Niciunul nu rezistă adversarului care observă înainte să acționeze. Un bluf de securitate este un risc transferat asupra speranței că nimeni nu îl va verifica.
Crevetele nu știe că blufează. Comportamentul lui este un reflex. Pentru înșelăciunea intenționată, autorii invocă teoria minții: capacitatea de a-ți imagina ce știe și ce crede celălalt și ce impresie îi va produce gestul tău.
Corbii o au. Când știu că sunt priviți, își ascund hrana repede sau se mută din câmpul vizual al celorlalți. Uneori mimează ascunderea și păstrează mâncarea în cioc, ca să o ascundă mai târziu. Potrivit studiilor citate în carte, fac asta chiar și atunci când doar bănuiesc că îi privește cineva pe care nu îl văd.
Așa lucrează adversarul care face recunoaștere: notează unde sunt camerele, când se schimbă tura și în cât timp răspunde cineva la o alarmă, apoi se adaptează la ce credem noi că vedem.
Crevetele are un singur gest de amenințare. Corbul are câteva feluri de a-și ascunde hrana. Omul are limbajul și, cu el, un număr nelimitat de povești. Bergstrom și West notează că fiecare semnal pe care îl asculți îi dă celuilalt o pârghie asupra comportamentului tău.
Ingineria socială exploatează exact pârghiile pe care organizația le-a creat ca să funcționeze: dispecerul care răspunde la orice apel ce pare urgent, recepționera care ține ușa deschisă pentru un om cu brațele pline de cutii, angajatul care execută o cerere primită pe e-mail de la „director”.
Aici, convergența dintre securitatea fizică și cea cibernetică se produce în practică. Un e-mail fals anunță vizita unui tehnician, iar tehnicianul fals intră pe ușa din față și conectează un dispozitiv în rețea.
Teoria minții lucrează și pentru apărător. În securitatea cibernetică, un sistem-capcană (honeypot) imită o țintă reală și înregistrează fiecare pas al atacatorului. În logistică, același principiu ia forma coletului-momeală: un colet cu dispozitiv de localizare, amestecat printre coletele reale.
În ambele cazuri, adversarul care crede că a găsit o oportunitate își dezvăluie metoda.
Întrebările acestei lecții privesc propria organizație:
- Ce blufuri folosim și le-a testat cineva?
- Ce vede din exterior un adversar care ne observă timp de o săptămână?
- Ce semnale acceptăm automat, fără verificare? Fiecare dintre ele este o pârghie pentru cine știe să o folosească.
4. Legea lui Brandolini: falsul zboară, adevărul șchiopătează
„Falsul zboară, iar adevărul vine șchiopătând după el.” (Jonathan Swift, 1710)
În 2013, programatorul italian Alberto Brandolini a formulat principiul pe care Bergstrom și West îl consideră cel mai important din studiul nonsensului: energia necesară pentru a demonta o afirmație falsă este cu un ordin de mărime mai mare decât cea necesară pentru a o produce. Falsul se scrie în zece secunde.
Demontarea lui cere surse, verificări, timp și pe cineva dispus să le facă.
Viteza contează la fel de mult ca efortul. După atentatul de la maratonul din Boston din 2013, pe Twitter a circulat povestea unei fetițe de opt ani care supraviețuise masacrului de la Sandy Hook și murise la Boston.
Povestea era falsă: fetița nu alergase și era în viață. Peste două mii de mesaje au corectat-o. Povestea falsă fusese deja distribuită de peste 92.000 de ori și preluată de agenții de presă. Același atentat l-a determinat pe Soroush Vosoughi să studieze zvonurile.
În 2018, împreună cu Deb Roy și Sinan Aral, a publicat în revista Science analiza tuturor știrilor verificate care au circulat pe Twitter între 2006 și 2017. Știrile false aveau cu 70% mai multe șanse să fie redistribuite. Diferența venea de la oameni, nu de la roboți: falsul era mai nou, mai surprinzător și mai ușor de dat mai departe.
Zvonul de pe WhatsApp din scena de început urmează exact acest traseu. „Un TIR întreg” este mai interesant decât „patru paleți”. „Cineva din interior a oprit camerele” este mai interesant decât „operatorul închidea alarmele fără să le verifice”. Comunicatul companiei a apărut abia luni, corect, și nu a mai avut cititori.
În articolul „Când orice poate fi falsificat, orice poate fi negat” am descris și mecanismul invers, dividendul mincinosului. Cine este surprins într-o înregistrare autentică poate declara că este generată cu inteligență artificială, iar sarcina dovezii trece la organizație.
Brandolini funcționează și aici: acuzația costă o propoziție, demonstrarea autenticității cere fișierul original, metadatele, lanțul de custodie și coroborarea cu jurnalele sistemului de control al accesului.
Comunicarea corectivă se pregătește înainte de incident, nu după. ISO 22329:2021 stabilește regulile pentru folosirea rețelelor sociale înainte, în timpul și după un incident. Specialiștii în comunicare recomandă două tehnici.
Avertizarea preventivă îi arată publicului, din timp, tiparul manipulării la care va fi expus. Tehnica „sandvișului adevărului”, propusă de lingvistul George Lakoff, începe cu faptul real, numește falsul o singură dată și revine la faptul real, ca falsul să nu fie repetat mai des decât corecția.
- Cine comunică primul după un incident și în cât timp?
- Ce mesaje sunt pregătite dinainte pentru incidentele cele mai probabile?
- Putem demonstra, în 24 de ore, că o înregistrare a sistemului VSS este autentică și nemodificată?
5. Economia atenției: titluri care promit emoții, nu fapte
„Bogăția de informație creează sărăcie de atenție.” (Herbert A. Simon, 1971)
Pe rețelele sociale, titlurile publicațiilor concurente apar unul lângă altul, iar cititorul dă clic pe cel care îl atrage mai tare. Steve Rayson a analizat 100 de milioane de articole publicate în 2017 și a constatat că titlurile cele mai distribuite nu transmit fapte. Promit o emoție.
Pe Facebook, expresia care apărea cel mai des în titlurile de succes era „te va face să”: să plângi, să te îndrăgostești, să te uiți de două ori. Bergstrom și West descriu și titlurile care ascund intenționat informația, ca să te oblige să deschizi articolul: „O cincime dintre cei care practică această meserie au o problemă gravă cu alcoolul.”
Un site satiric a demonstrat cât de puțin contează textul de sub titlu. A publicat articolul „70% dintre utilizatorii Facebook citesc doar titlul articolelor științifice înainte să comenteze”.
După două fraze, textul continua cu paragrafe întregi de „lorem ipsum”, textul de umplutură folosit de graficieni. Articolul a fost distribuit de zeci de mii de ori. Autorii cărții notează că nu știm câți dintre cei care l-au distribuit au înțeles gluma.
În „Ce citim când nu citim?” am descris același reflex din experiența mea. Un ghid gratuit a strâns sute de reacții, iar contorul de descărcări arăta zero.
Problema apare când acest reflex migrează din rețelele sociale direct în procesul decizional de securitate: proceduri semnate după cuprins, analize de risc citite de la concluzii în jos, standarde invocate de oameni care nu au deschis textul lor. Semnătura are aceeași greutate indiferent dacă semnatarul a citit sau nu.
Atacatorii au înțeles economia atenției înaintea noastră. Un mesaj de tip phishing este un titlu care ascunde informația și promite o emoție: „Plata dumneavoastră a fost respinsă”, „Vedeți cine v-a accesat contul”.
Ținta nu citește. Reacționează. Pentru securitatea fizică, echivalentul este dispeceratul din scena de început. Două sute de alarme pe noapte au consumat toată atenția operatorului, iar furtul real a trecut prin dispecerat ca un titlu necitit.
Atenția este o resursă limitată și se poate măsura: câte alarme primește un operator pe tură, cât durează verificarea uneia, câte pagini are procedura pe care o semnează un director.
Un sistem care generează mai multe alarme decât poate verifica un operator nu crește securitatea, ci o consumă.
- Ce documente de securitate am semnat în ultima lună fără să le citim integral?
- Câte alarme primește un operator pe tură și câte poate verifica efectiv?
- Ce subiect de e-mail i-ar face pe colegii noștri să dea clic înainte să citească?
Scepticismul ca măsură de securitate
„Primul principiu este să nu te păcălești singur, iar tu ești persoana cel mai ușor de păcălit.” (Richard Feynman, „Cargo Cult Science”, 1974)
Revin în sala de consiliu de la început. Proiectul s-a aprobat în douăzeci de minute. Ar mai fi fost nevoie de trei întrebări.
- De unde vine 99% și câte alarme false aduce cu el?
- Cine verifică alarmele, câte poate verifica și ce se întâmplă cu restul?
- Ce spunem public, în prima oră după un incident, înainte să o spună altcineva în locul nostru?
Primele două ar fi schimbat configurația sistemului și organizarea dispeceratului. A treia ar fi stabilit cine spune primul ce s-a întâmplat în noaptea de sâmbătă.
Oricare dintre cei prezenți în sală putea pune aceste întrebări. Bergstrom și West o spun explicit: de cele mai multe ori, nonsensul nu rezistă la logică elementară, completată la nevoie cu informații ușor de găsit. Le adaug o a patra întrebare: ce câștigă cel care îmi prezintă cifra? O cifră care convine tuturor celor din sală trebuie verificată cu atât mai atent.
Pentru un profesionist al securității, scepticismul este o măsură de control, ca verificarea periodică a unui detector sau testarea unei proceduri de răspuns.
- Se aplică informației care intră în organizație: fișa tehnică, raportul de audit, zvonul din grupul de mesagerie.
- Se aplică la fel de strict informației pe care o producem noi: matricea de risc, raportul de incident, comunicatul de presă.
A doua categorie cere mai multă atenție, pentru că ne vine greu să ne bănuim pe noi înșine.
Vă propun un exercițiu de zece minute. Luați ultima analiză de risc pe care ați semnat-o sau ați primit-o și alegeți o cifră din ea. Căutați trei lucruri: de unde provine, din câte cazuri a fost calculată și cu ce este comparată. Apoi deschideți ultimul raport de incident și căutați propozițiile din care lipsește autorul faptei.
Rescrieți-le astfel încât să conțină un nume.
Dacă găsiți toate răspunsurile, documentele voastre rezistă verificării. Dacă nu le găsiți, sunteți în sala de consiliu de la începutul articolului: o cifră care pare calculată, o decizie care se sprijină pe ea și douăzeci de minute până la semnătură. Diferența este că acum știți ce întrebări să puneți înainte să semnați.
Notă de transparență și metodologie
Articolul pornește de la raportul meu „Ghidul scepticului”, scris pe baza cărții „Calling Bullshit: The Art of Skepticism in a Data-Driven World” de Carl T. Bergstrom și Jevin D. West. La transformarea raportului în articol am lucrat cu Claude (Anthropic): analiza raportului și a articolelor mele anterioare, verificarea citatelor și a cifrelor în textul cărții și în sursele originale, propunerea structurii și redactarea secțiunilor, validate secvențial. Am generat suportul vizual cu Gemini (Google), după parametrii stabiliți de mine. Selecția informațiilor, orientarea spre managementul riscului de securitate și concluziile îmi aparțin. Îmi asum răspunderea pentru acuratețea informațiilor.
Surse de referință
- Carl T. Bergstrom și Jevin D. West, Calling Bullshit: The Art of Skepticism in a Data-Driven World, Random House, 2020.
- Louis Anthony (Tony) Cox Jr., „What’s Wrong with Risk Matrices?”, Risk Analysis, vol. 28, nr. 2, 2008, p. 497–512, DOI: 10.1111/j.1539-6924.2008.01030.x.
- Soroush Vosoughi, Deb Roy și Sinan Aral, „The spread of true and false news online”, Science, vol. 359, nr. 6380, 2018, p. 1146–1151, DOI: 10.1126/science.aap9559.
- FIRST, CVSS v4.0 User Guide, https://www.first.org/cvss/.
- ISO 31000:2018, Risk management — Guidelines.
- ISO 22329:2021, Security and resilience — Emergency management — Guidelines for the use of social media in emergencies.
- SR EN 50131-1, Sisteme de alarmă. Sisteme de alarmă la efracție și jaf armat. Partea 1: Cerințe de sistem (ediția și titlul în română de confirmat).
- Ion Iordache, „Când orice poate fi falsificat, orice poate fi negat”, 2026.
- Ion Iordache, „Ce citim când nu citim?”, 2026.
- Ion Iordache, „Caietul de sarcini scris de AI: pseudoexpertiza din documentațiile de achiziție în securitatea fizică și IT”, 2026.
- CBS News, „Fact checking Trump’s 2026 State of the Union address and Democrats’ response”, 25 februarie 2026;
- CNN, „Fact check: Trump makes false claims about the economy, elections and crime in State of the Union”, 24 februarie 2026.